Revial on nyt ISO27001 sertifioitu
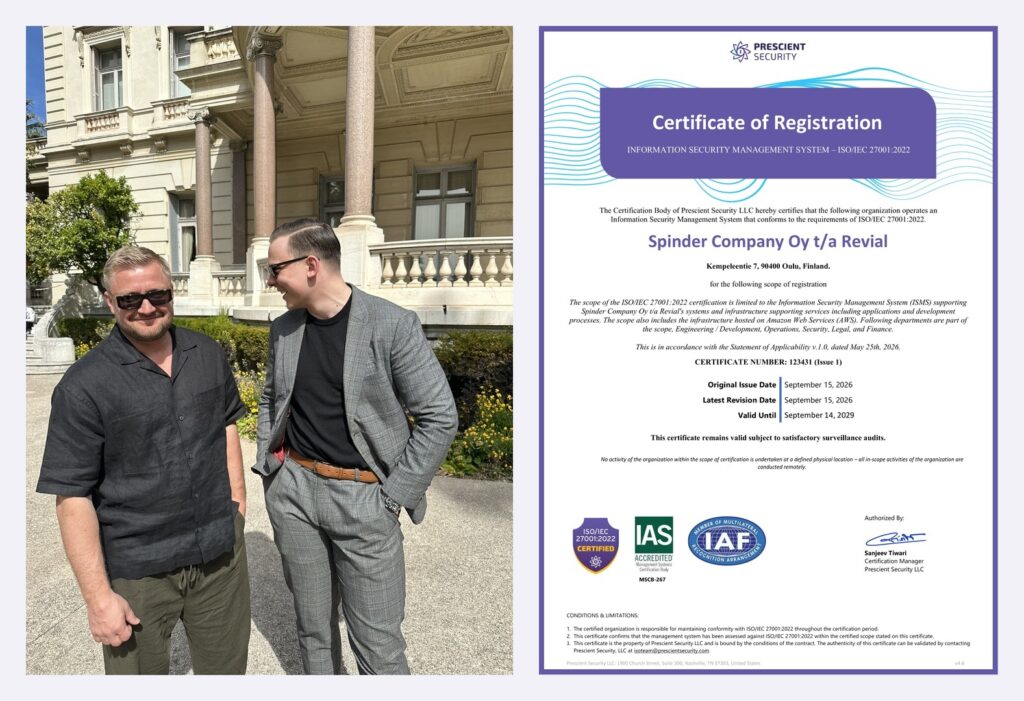
Revialille myönnettiin ISO/IEC 27001:2022 -sertifikaatti 15.9.2026.
 Kirjoittanut Jone Korpi, Co-Founder & Head of AI, Revial
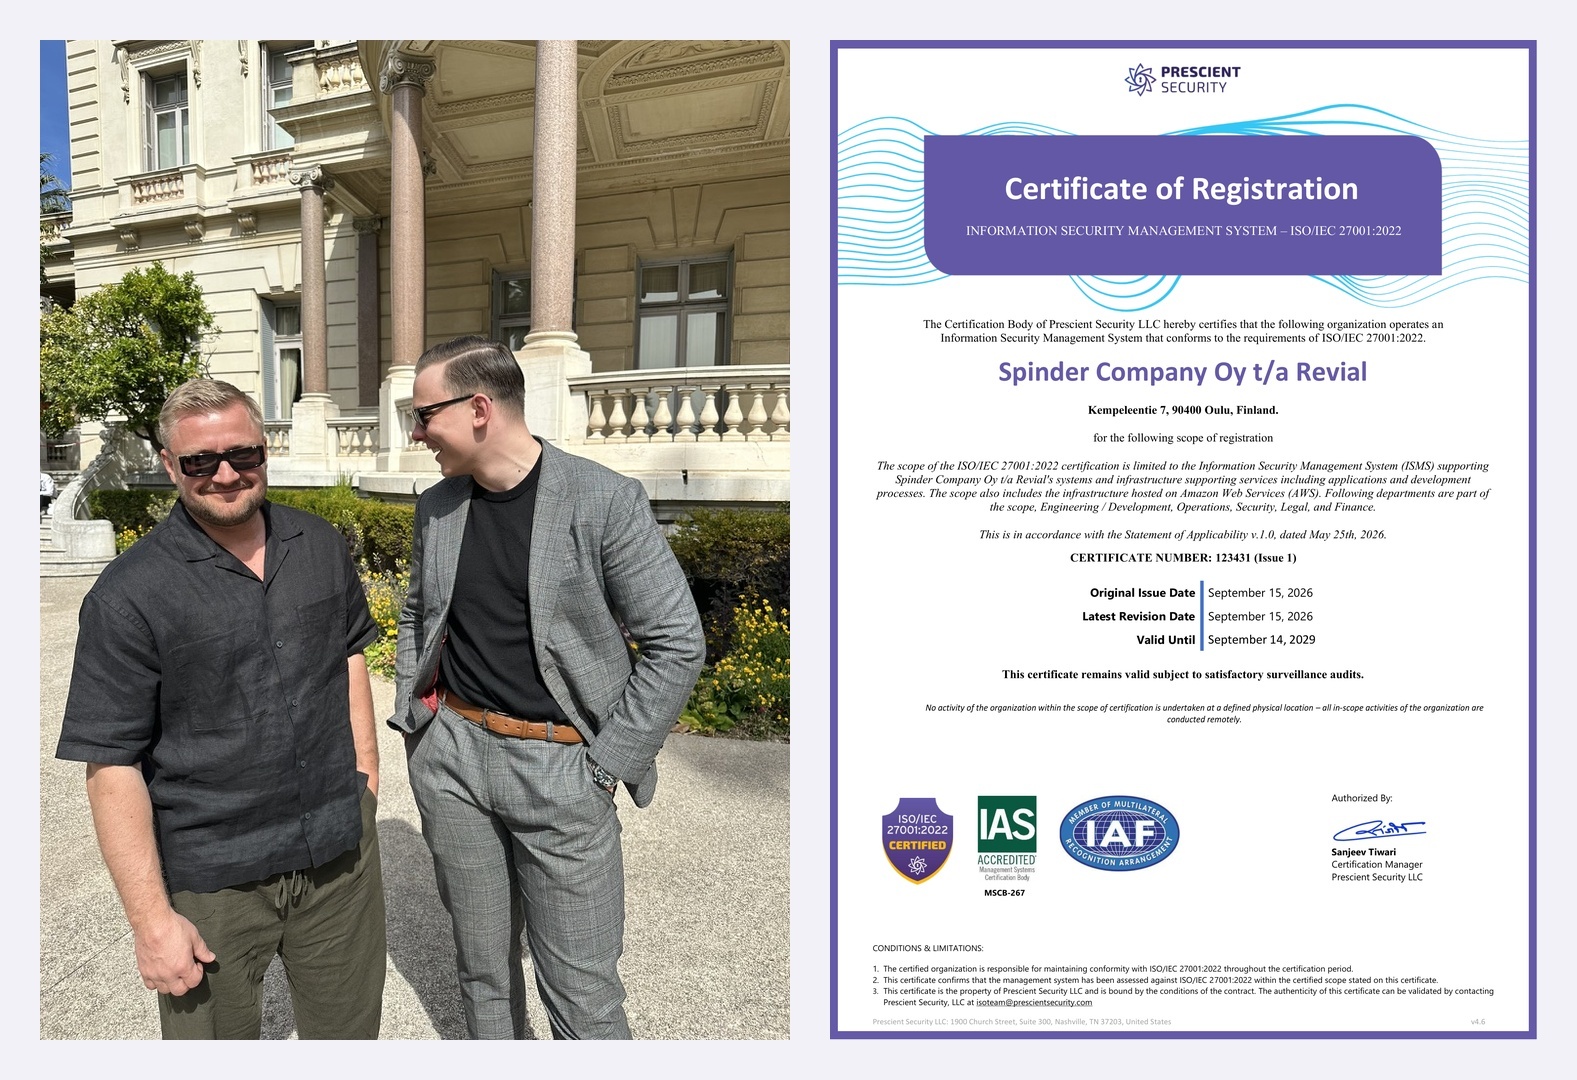
Sain kunnian vetää tämän projektin alusta loppuun asti. Kirjoitan tämän tekstin siksi, että etsin itse puoli vuotta sitten vastaavaa, sellaista löytämättä. Sille tuntuu olevan tarve, sillä prosessin aikana olen keskustellut paljon eri yhtiöiden kanssa siitä miten tällainen sertifikaatti käytännössä tehdään ja mitä se oikeasti vaatii.
Eritoten meidän kaltaisessa tilanteessa on paljon mielenkiintoisia erikoisuuksia, kun oma tiimi on verrattain ketterä ja asiakkaat ovat usein globaaleja, usein pörssiyhtiöitä, aina jättiläisiä.
Miksi näin ISO projekti?
Idea tehdä ISO27001-sertifikaatti lähti meillä käytännön arjen tarpeesta. Tuotteemme on käytössä juuri niillä toimialoilla, joissa toimittaja-arviointi on raskain. Asiakkaistamme löytyy toimijoita terveydenhuollon alalta, pankki- ja vakuutusalalta, henkilöstöpalveluista ja teollisuudesta mainitakseni muutamia keskeisimpiä aloja. Revialin kaltaisten ratkaisujen myyminen tällaisille yhtiöille on siten mielenkiintoista, että päätös ostaa tehdään verrattain aikaisessa vaiheessa ostoprosessia. Päätöksen jälkeen alkaa pisin ja monimutkaisin vaihe, joka on legalin, IT:n ja hankintaosaston tekemät erilaiset tarkastukset uudelle teknologialle.
Revial käsittelee myyntikeskustelujen sisältöä. Niissä on lähes aina erilaisia arkaluontoisia tietoja. Kun tehdään kaupallinen päätös siitä, että Revial halutaan ottaa käyttöön, IT:n ja Legalin korvat nousevat hörölle, ja ihan aiheesta. Alalla on todella paljon erilaisia toimijoita, joiden tietoturva- ja vastuullisuuskysymykset ovat hataralla pohjalla. Meidän on pystyttävä luotettavasti näyttämään, että meillä on asiat kunnossa nyt ja jatkossa. Näytön voi tehdä jokaiselle asiakkaalle erikseen täytettävällä kattavalla tietoturvakyselyllä, joka vie päiväkausia aikaa. Tai sitten voi hankkia sertifikaatin, jolla voi osoittaa, että asiat ovat kunnossa. Kun allekirjoittanut oli käyttänyt vuoden päivät erilaisten asiakkaiden tietoturvakyselyiden täyttämiseen, päätimme, että nyt on aika hankkia sertifiointi.
Millainen prosessi oli
ISO27001 sertifikaatin tekemisestä mielenkiintoista ja toisaalta hieman turhauttavaa tekee se, että kyse on pääasiassa dokumentaatiosta ja todistelusta. Sertifioinnissahan tarkastellaan tietoturvan hallintajärjestelmää, sen kattavuutta ja todisteita. Tilanne oli meillä se, että kaikki sertifikaatin vaatimat tekniset kontrollit olivat jo kunnossa. Meidän täytyi vain kaivella iso kasa erilaisia ruutukaappauksia ja muita todisteita, joilla pystymme auditoijalle osoittamaan, että tämä on ihan totta. Tottakai pieniä fiksauksia ja säätöjä toimintatapoihin ja teknologioihin tuli, mutta paljon auttoi se, että koko yhtiö ja teknologia oli rakennettu tietoturva edellä niin, että isoja muutoksia ei tarvinnut tehdä.
Toinen puoli valmistelutyöstä oli sitten politiikkoja, politiikkoja ja politiikkoja. Laitoimme kirjoihin ja kansiin kaikki toimintatavat secure development lifecycle policysta kryptografiapolitiikkaan ja kaikkeen siltä väliltä. Jokainen Revialilla työskentelevä työntekijä ja alihankkija kävi läpi tietoturvakoulutuksen hieman roolista riippuen, teknisille ihmisille enemmän, myynti- ja markkinointiväelle vähemmän. Päätelaitteiden hallinta ja seuranta implementoitiin ja politiikkoja hyväksyttiin kaikkien toimesta moneen eri kertaan niiden muuttuessa matkan varrella.
Työläin vaihe sertifioinnin tekemisessä oli ehdottomasti valmistelutyön ei-tekniset asiat eli politiikat ja dokumentaatio. Se on raskasta ja varsin pitkäveteistä työtä, joka on myös erittäin detaljiorientoitunutta, mikä on minulle se kaikista rakkain ja helpoin työtehtävä (minut tuntevat, kenties muutkin, haistanevat sarkasmin tässä). Se on kuitenkin äärimmäisen tärkeää, koska vain tällä dokumentaatiolla pystymme osoittamaan asiakkaille, että näitä asioita on oikeasti pohdittu meillä ja prosessit on suunniteltu huolellisesti tietoturva edellä.
Varsinainen kaksivaiheinen auditointiprosessi olikin valmistelujen jälkeen suoraviivainen ja jopa helppo. Meidän kanssa työskennellyt Lead Auditor totesi, että ISO-debytantiksi meillä oli asiat poikkeuksellisen hyvin kunnossa.
ISO-debytantiksi asiat on jo poikkeuksellisen hyvin kunnossa.
— Lead Auditor
Auditointiin mennessä meillä oli kasassa uusittu politiikkakokonaisuus, pääsyoikeuksien katselmoinnit, johdon katselmus, kehitysprosessien kuvaukset, jatkuvuus- ja toipumissuunnitelmat, ulkoinen penetraatiotestaus pienine korjaustoimenpiteineen, soveltuvuuslausunto, GDPR:n 35 artiklan mukainen vaikutustenarviointi sekä tekoälyn hallintaa koskeva lausunto ja perusoikeusvaikutusten arviointi, mainitakseni keskeisimmät.
Keskeisimmät opit
- Se, että teet jonkun asian oikein ei riitä. Sinun pitää tehdä asia oikein ja sen lisäksi todistaa että näin oikeasti on tehty menneisyydessä ja tullaan tekemään jatkossakin. Ero kuulostaa pieneltä, mutta käytännön tasolla se ei välttämättä olekaan niin pieni.
- Pienessä tiimissä ei ole erillistä compliance-osastoa. Se tarkoitti, että projekti kilpaili tuotekehityksen kanssa samoista viikoista. Suosittelen pohtimaan syvällisesti sitä, miten aikaa oikeasti kannattaa käyttää.
- Älä tee dokumentaatiota dokumentaation ilosta, vaan muuta oikeasti toimintamalleja siellä missä aukkoja on. Ilman toimintamallien muutosta et tule ikinä pääsemään sertifioinnista läpi.
- Varaa aikaa, ja paljon. Varaa enemmän kuin luulet tarvitsevasi ja tuplaa se 🙂
Onko tämä harvinaista
Voimassa olevia ISO 27001 -sertifikaatteja on yllättävän vähän. ISO:n oman tilaston mukaan vuonna 2024 niitä oli noin 96 700. Globaalisti yrityksiä on Dun & Bradstreetin arvion mukaan noin 300 miljoonaa kappaletta. Eli noin 0,032% yrityksistä koko maailmassa omaavat ISO27001 sertifikaatin.
Sitäkin harvinaisempaa Revialin ISO 27001 sertifikaatissa on meidän ajoitus ja koko. Projekti tehdään yleensä siinä vaiheessa, kun yritys on 50-200 henkeä ja jokin iso asiakas pakottaa siihen. Me tehtiin se pienempänä ja aikaisemmin, ja se oli tietoinen valinta. Asiakkaitamme oikeasti kiinnostaa tietoturva, ja mikä tärkeämpää meitä oikeasti kiinnostaa tietoturva. Sertifikaatti on yksi harvoista asioista, joka toimittaja-arvioinnissa on lähes kiistaton todiste siitä, että asiat ovat kunnossa. Se tuo rauhallisen mielen sekä meille että asiakkaallemme.
Mitä tämä tarkoittaa asiakkaille
Asiakkaillemme, niin nykyisille kuin tulevillekin, ISO 27001 -sertifikaatilla on useita tärkeitä vaikutusta, josta nostaisin kolme keskeisintä:
- Toimittaja-arvioinnit lyhenevät ja helpottuvat. Iso osa kysymyksistä, joihin aiemmin vastattiin käsin on nyt vastattu etukäteen ja kolmannen osapuolen tarkastamana.
- Meillä asiat ovat aidosti kunnossa. Poikkeamien käsittely, pääsyoikeuksien katselmointi, jatkuvuussuunnittelu ja alihankkijamuutoksista ilmoittaminen ovat prosesseja, jotka ovat oikeasti olemassa ja niiden mukaan toimitaan.
- Joku ulkopuolinen on tarkastanut tämän ja tarkastaa jatkossakin joka vuosi. Sertifikaatti ei ole kertasuoritus vaan se pitää ansaita uudelleen, ja Revial tulee sen tekemään.
Mitä tekisin toisin
- Keräisin todisteet alusta asti oikeassa muodossa sitä mukaa kun uutta teknologiaa rakennetaan ja uusia prosesseja luodaan. Suurin osa työstä oli sen kaivamista, mitä olimme jo tehneet, vääristä paikoista.
- Varaisin ainakin yhden ihmisen ajan lähes täysallokaatiolla.
- En kirjoittaisi yhtään dokumenttia, jota kukaan ei lue auditoinnin jälkeen. Niitä syntyi meilläkin muutama, ja ne ovat nyt turhaa ylläpitoa.
Jos olet samassa tilanteessa ja mietit sertifiointia, viestini on, että aloita. Se on vähemmän hohdokasta ja enemmän hyödyllistä kuin odotat.